Skip to content

Software-Check

Ihr habt mit KI gebaut.Jetzt soll jemand draufschauen, der es auch selbst könnte.

Das Tool, das jemand bei euch mit KI gebaut hat. Das Portal vom Freelancer. Das Produkt mit Software drin. Ein erfahrener Entwickler und Architekt schaut drauf: Sicherheit, Struktur, Wartbarkeit, Betrieb.

30 Minuten, online, kostenlos. Marten Prieß, Diplom-Wirtschaftsinformatiker, führt das Gespräch selbst.

Aus Projekten mit

  • bonprix
  • Statista
  • Stage Entertainment
  • FKC Consulting

Findet ihr euch wieder?

Nicht Prisma oder Drizzle. Die Fragen, die bleiben, wenn der Code läuft.

Bauen geht heute schnell. Was eine KI nicht dauerhaft im Blick behält, ist das große Bild: wohin das Ganze soll, was im Betrieb passiert, was ihr aufschreiben müsst und was ihr besser nicht an fremde Modelle schickt. Das sind die Fragen, über die wir reden.

  • Architektur

    Wo will ich mit dem Ding in zwei Jahren hin, und trägt das, was ich jetzt gebaut habe, bis dahin?

  • KI im Produkt

    Darf ich Kundendaten an OpenAI oder Anthropic schicken? Und wenn nicht, was dann?

  • Betrieb

    Woran merke ich, dass nachts etwas kaputtgegangen ist?

  • Sicherheit

    Prüft mein Backend die Rechte, oder nur meine Oberfläche?

  • Datenschutz

    Wie betreibe ich das DSGVO-konform, und was muss ich dafür wirklich aufschreiben?

  • Architektur

    Was passiert, wenn zwei Leute gleichzeitig auf denselben Datensatz klicken?

  • Sicherheit

    Welche meiner 1.200 Abhängigkeiten sind seit letzter Woche unsicher, und wer sagt es mir?

  • Architektur

    Wie bekomme ich die Daten aus dem alten System rüber, ohne dass drei Wochen lang nichts geht?

  • KI im Produkt

    Wie binde ich ein offenes Modell ein, ohne selbst eine GPU zu betreiben?

  • Betrieb

    Backup gibt es. Hat schon mal jemand zurückgespielt?

  • Datenschutz

    Was muss ich wegen des Cyber Resilience Act tun, und bin ich überhaupt gemeint?

  • Sicherheit

    Wo liegen meine Schlüssel, und wer hat sie schon mal im Repository gesehen?

  • Betrieb

    Was sind die Dinge, die alle falsch machen, und mache ich sie gerade auch?

  • KI im Produkt

    Was passiert, wenn im Text, den mein Modell liest, eine Anweisung steht?

  • Architektur

    Welche Entscheidung von heute kann ich später nicht mehr zurücknehmen?

  • Sicherheit

    Ein Kunde will einen Sicherheitsnachweis. Was schicke ich ihm?

  • Betrieb

    Wie komme ich sicher von Test nach Produktion, und wieder zurück?

  • Architektur

    Ab wann wird aus meinem einen Server ein Problem?

Wenn drei davon eure Fragen sind, lohnt sich das Erstgespräch. Wenn es alle sind, erst recht.

Kommt euch das bekannt vor?

Die Software läuft. Von außen hat sie keiner gesehen.

Jemand bei euch hat über Monate ein Tool gebaut, mit KI, mit Doku, mit Backlog. Es läuft im Alltag, es hat Kundendaten drin, und außer ihm kennt es keiner. Oder zwei Leute bauen seit einem halben Jahr sauber an etwas, das in sechs Wochen produktiv geht. Beide Fälle haben dieselbe Lücke.

Keiner im Haus hat so etwas schon einmal betrieben. Was passiert, wenn zwei gleichzeitig klicken, wenn die Datenbank weg ist, wenn ein Kunde den Sicherheitsnachweis will: Das sieht man nicht im Code. Das sieht man, weil man es erlebt hat.

Prüfbericht

Kundenportal, Stand 14.11.2026

OWASP ASVS 5.0 · Level 2 · 71 % erfüllt

  • Anmeldung & Session
  • Zugriffsrechte
  • Eingaben & API
  • Konfiguration & Schlüssel
  • Abhängigkeiten
  • Protokollierung

Befunde, zuerst

  • hochB-003 Nutzer sieht Projekte anderer Mandanten über geänderte ID in der URL.
  • hochB-007 API-Schlüssel des Mailversands liegt im Repository.
  • mittelB-012 14 Abhängigkeiten mit bekannten Schwachstellen, 2 davon erreichbar.

Jeder Befund mit Einstufung, Fundstelle, Fix-Vorschlag und Aufwand. Anhang: Stückliste aller 1.240 Komponenten.

01Zwei Wege

Was wir prüfen, und was ihr danach in der Hand habt.

Beide sind für sich ein Einstieg. Welcher passt, hängt davon ab, ob es um die Struktur geht oder um Sicherheit. Oft beides, dann in dieser Reihenfolge.

A

Architektur-Review

Für Gebautes und Geplantes. Nicht nur Sicherheit.

Ein erfahrener Entwickler und Architekt nimmt Konzept, Code-Struktur, Datenmodell, Rollen und Betrieb mit euch auf und sagt euch, wo es später teuer wird: Was trägt, was hält beim Wachsen nicht, was kann so keiner übernehmen.

Ihr bekommt

  • Befundliste nach Priorität
  • Empfehlung: so lassen, umbauen, neu
  • Entscheidungsvorlage für euch

Ergebnis nach wenigen Tagen
B

Software-Check

Das Review vor dem Go-Live oder für Software, die läuft.

Prüfung gegen OWASP ASVS 5.0, den Standard für Webanwendungen und Schnittstellen. Automatisiert, wo es geht; von Hand dort, wo KI-gebauter Code am häufigsten Fehler hat: Zugriffsrechte, Anmeldung, Eingaben, Konfiguration, Schlüssel.

Ihr bekommt

  • Prüfbericht mit Level und Abdeckung
  • Jeder Befund mit Einstufung und Fix-Vorschlag, so formuliert, dass eure KI direkt damit weiterarbeiten kann
  • Stückliste aller Komponenten

ab zwei Tagen, je nach Größe

Ausbaustufe

CRA-Fahrplan

Wenn ihr Software an andere abgebt: Einordnung, ob und wie euch der Cyber Resilience Act trifft, und ein Plan bis Dezember 2027.

Ausbaustufe

Begleitung

Wenn ihr weiterbaut: ein fester Termin mit denen, die bauen, dazwischen Rückfragen und Code-Review. Ein Senior, der erreichbar ist.

Erst das Review, dann entscheidet ihr. Beheben könnt ihr selbst, euer Dienstleister oder wir.

Womit wir arbeiten

Das, was KI-Werkzeuge meistens bauen.

Ob mit Claude Code, Cursor, ChatGPT, Lovable, Bolt oder v0 gebaut: Herauskommt in der Regel TypeScript mit React oder Next.js, dazu Postgres oder Supabase. Genau das bauen und betreiben wir seit Jahren, auch ohne KI.

Eher nicht bei uns: Python (Django, FastAPI) · PHP (Laravel, WordPress) · .NET · Ruby on Rails · Low-Code-Plattformen. Bei Stacks, die wir nicht täglich betreiben, sagen wir das im Erstgespräch und empfehlen jemand anderen.

02So läuft ein Check

Vier Schritte. Tage, nicht Wochen.

Ihr braucht dafür einen Zugang zum Code und zu einer Testumgebung und etwa drei Stunden eurer Zeit. Bei einer Anwendung mittlerer Größe liegt der Bericht nach zwei bis fünf Tagen vor.

  1. 01

    Scope-Termin

    1 Stunde

    Was wird geprüft, welches Level, wer gibt Zugang zu Code und Testumgebung.

  2. 02

    Automatische Analyse

    Tag 1

    Code, Abhängigkeiten, Schlüssel im Repository, laufende Anwendung. Werkzeuge, die auch große Hersteller nutzen.

  3. 03

    Prüfung von Hand

    Tag 1 bis 4

    Die Kapitel, die Werkzeuge nicht sehen: Darf Nutzer A die Daten von Nutzer B sehen? Was passiert bei einem manipulierten Aufruf? Wo liegen die Schlüssel?

  4. 04

    Bericht und Termin

    1,5 Stunden

    Wir gehen den Bericht mit euch durch. Was ist kritisch, was kann warten, was kostet die Behebung.

Was der Check nicht ist

  • Kein Penetrationstest mit Einbruchsnachweis. Wenn ihr den braucht, sagen wir es und holen einen Partner dazu.
  • Kein Zertifikat. Das stellen Prüfstellen aus; wir bereiten vor und begleiten.
  • Keine Angstmache. Was im Bericht steht, ist belegt, eingestuft und mit einem Vorschlag versehen.
  • Nach OWASP ASVS 5.0

    Der Standard, nicht unsere Checkliste.

  • Studierte Informatiker

    Zehn Jahre Software gebaut und betrieben.

  • CRA im eigenen Haus

    Unsere Software fällt selbst darunter.

  • Erstgespräch unverbindlich

    30 Minuten, keine Vorbereitung.

03Wer prüft

Leute, die so etwas selbst bauen.

Wir sind keine Prüfstelle und kein Pentest-Shop. Wir sind ein Softwarehaus, das seit zehn Jahren Anwendungen für Betriebe baut und betreibt, früher für Konzerne wie bonprix und Statista, heute für den Mittelstand. Wir wissen, wo in gewachsenem und in schnell gebautem Code die Fehler sitzen, weil wir beides selbst geschrieben haben. Und wir wissen, was ein Tool braucht, das aus dem Fachbereich kommt und jetzt produktiv ist: jemanden, der es trägt.

Wir liefern selbst Software, für die der Cyber Resilience Act gilt. Die Stückliste, den Meldeprozess und die Risikobewertung, die wir euch empfehlen, führen wir für unsere eigenen Produkte, in demselben Repository wie den Code.

Jeder Bericht trägt den Standard und das geprüfte Level. Das kann ein Auditor nachlesen. Eine Hausliste mit 18 Punkten kann er nicht.

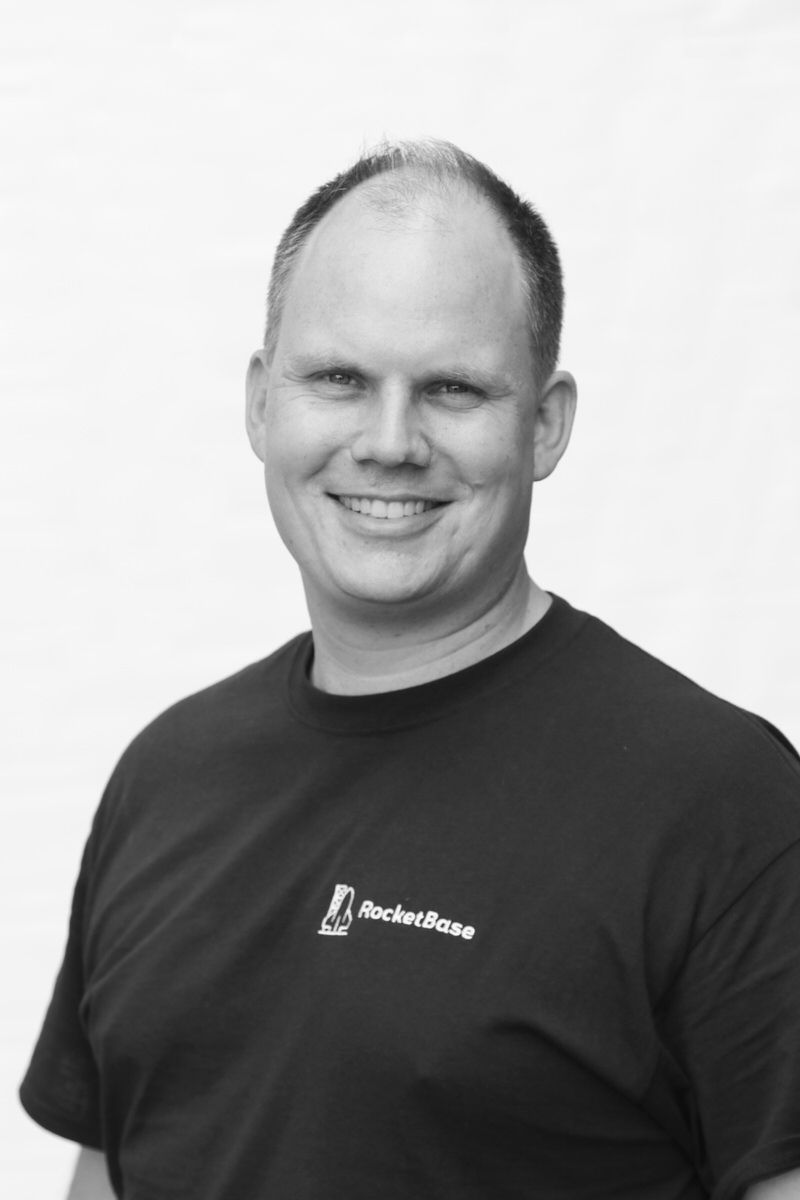
Marten Prieß, Gründer von RocketBase

Euer Erstgespräch mit

Marten Prieß

Gründer von RocketBase

„Nach dreißig Minuten wisst ihr, wo ihr steht und was als Nächstes dran ist.“

Ihr erzählt, was läuft und wer es gebaut hat. Ich frage nach Rollen, Daten und Betrieb und sage euch, was ich an eurer Stelle als Erstes anschauen würde. Unverbindlich, ohne Vorbereitung.

  • 30 Minuten
  • Online
  • Kostenlos
  • Unverbindlich